01
计算控制权
计算能力运行在企业可管理、可审计的环境中。
当AI开始代表员工读取数据、调用工具与执行任务,企业需要同时回答计算在哪里发生、数据在哪里停留、AI能够看见什么、Agent可以执行什么,以及如何持续证明控制仍然有效。
DIGITAL CONTROL RIGHTS
计算能力运行在企业可管理、可审计的环境中。
企业知道数据在哪里、如何流动,并能约束其使用和交换。
模型、知识、Prompt、工具与Agent均有明确授权、版本和证据。
企业自主定义人、AI与Agent的分工、责任和成果衡量方式。
FIVE BUSINESS DOMAINS
源代码、核心算法、密钥与最高等级研发资产。
业务系统、数据平台、私域AI与管理过程所在地。
受控公域与开放公域所在,只承担获准的任务执行。
访问互联网或调用公有模型的任务沙箱;Agent按任务获得临时权限,网络与工具采用白名单,产物经S3侧安全代理与结果通道入域。
官网、客户与伙伴平台、开放API及对外服务。
SEVEN-LAYER TECHNOLOGY STACK
业务域回答“什么可以彼此信任和交换”,能力层回答“控制由哪一层实现”;二者叠加,才能形成完整责任边界。
NGCC FOUNDATION
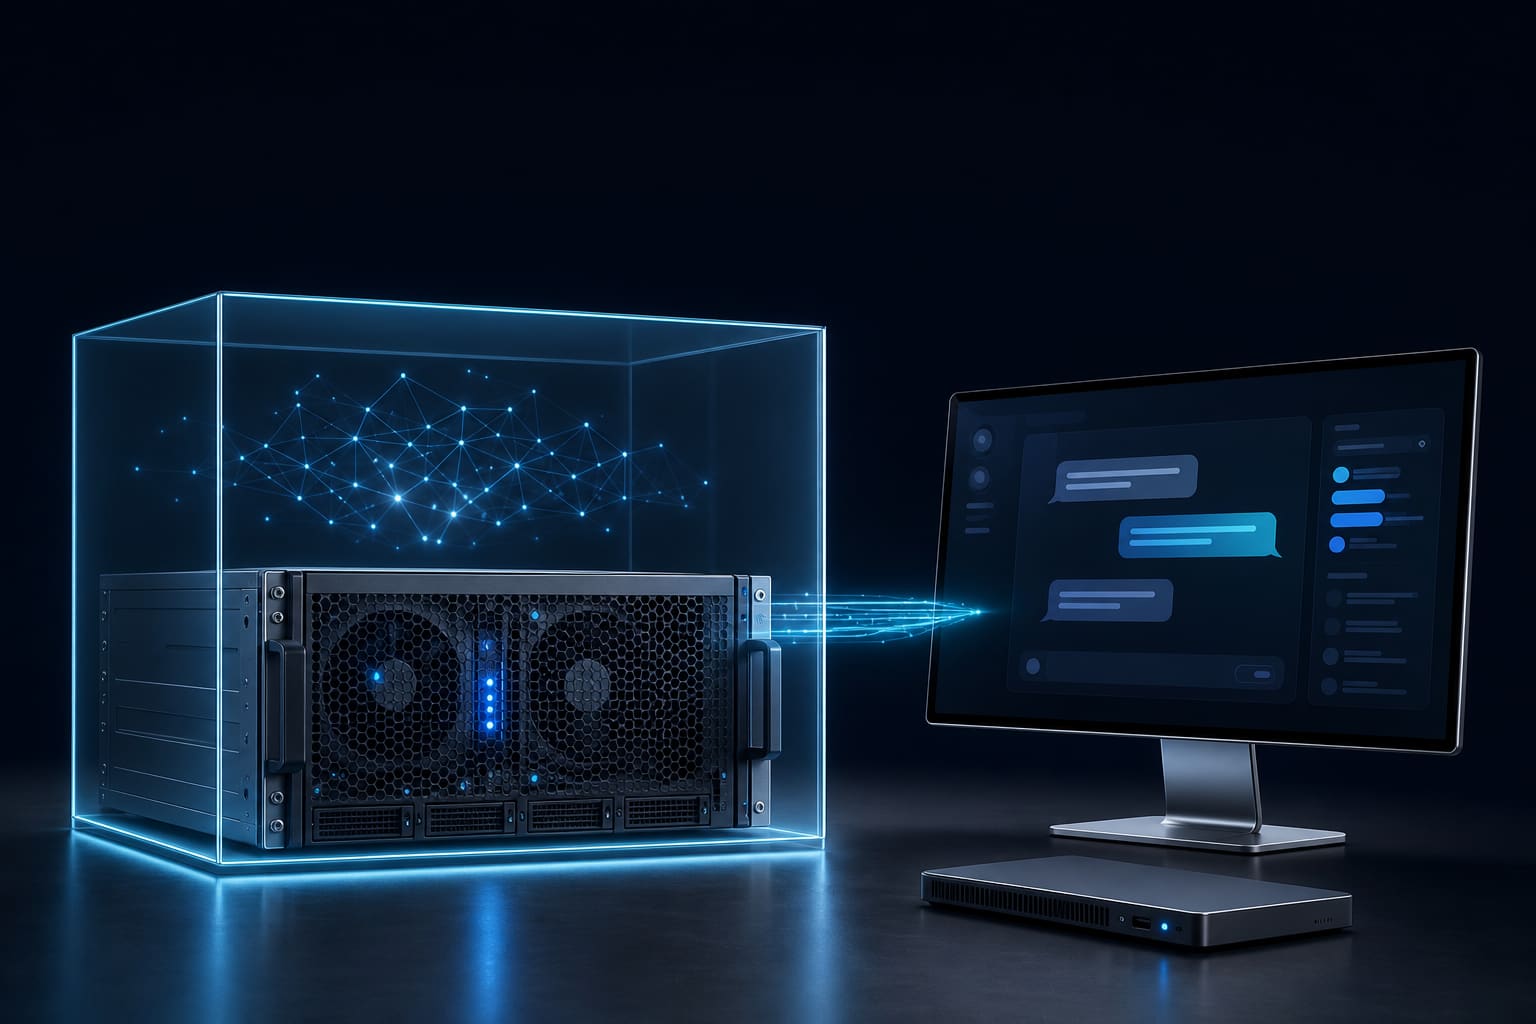
NGCC,即Next Generation Commercial Computer/下一代商用计算机。它以云端真机为核心,以独立物理计算单元承载操作系统、应用和业务数据,通过接入与业务计算分离、结构级隔离及受控交互,为上层业务与AI提供明确计算边界。
产品只是架构的工程化载体;架构判断先于具体产品与型号。
承担显示、输入、身份接入及受控外设,不直接代替业务计算环境。
限定交互的端点、类型、方向与接口,将交互通道与业务通道分开设计。
以独立物理计算单元承载操作系统、业务应用、数据与业务网络。
这是三域责任分离,不等同于三台设备,也不等同于三个业务安全域。
SEVEN NGCC PRINCIPLES
七项原则以云端真机的物理承载本质为前提,规定交互、数据、隔离、资源、授权与管理要求。每项结论都应绑定适用形态、部署配置、实现机制与验收证据。
显式分开业务计算、交互接入与数据持久化责任,不将不同终端形态概括为无条件的“零数据”。
通过计算资源、数据路径、业务网络与受控接口的结构安排建立可测试边界。
以独立物理计算单元承载用户系统与应用,先确认真机身份和资源归属,再验证性能。
用户身份与计算环境分离;可访问多个环境,不代表获得环境间数据互通权限。
每个运行环境具有明确安全域归属,跨域交换另设获准路径,不以共享目录等方式绕过边界。
受控交互使接入位置与目标计算资源位置分离,但不构成任意终端、任意网络的无条件访问承诺。
在已支持的版本与许可范围内组织身份、环境、授权及状态,同时保留安全域与数据归属边界。
THREE TRUST LAYERS
公域能力强于私域时,不把工作强行拉回边界内,而是把治理推到能力所在处;企业需要收窄的是不能进入公域的数据,而不是忽略真实的工作方式。
业务系统、企业数据、私域AI和管理过程所在地,承载受限上下文与责任闭环。
企业账号、企业协议、NGCC纳管环境与企业存储四要素齐备,只承担任务执行。
会话级、无成果驻留,仅允许公开信息与获准的信息获取任务。
MANAGEMENT PROCESS
目标逐级分解到工作项,并携带任务标识、数据标签上限与可用能力层。
分配与自我控制在S4;实际执行位置由任务允许的数据类别决定。
成果提交是衡量的前提和唯一入口,测评只认在S4确认的成果。
反馈、奖惩、晋升、知识沉淀与经验推广只基于S4中的目标和成果。
执行者规则:目标从S4来,成果往S4交;中间在哪里做,由工作项允许的数据决定。
AGENT GOVERNANCE
通过沙箱、工具白名单、即时授权与委托链衰减,把权限绑定到任务、身份、资源和时限。
付款、发布、删除、代码合并与客户承诺等高影响动作必须保留人工确认。
异常时能够暂停任务并撤销凭证,同时保留模型、知识、工具调用与确认记录。
从NGCC真机基线,到跨域交换、管理过程、Agent约束和持续验证。